
Il phishing non si sconfigge con un corso annuale. Il meccanismo d’attacco è un inganno che cambia veste ogni settimana — la spedizione sospesa, la fattura insoluta, il documento condiviso, la modifica del conto bancario — e la difesa che funziona è un’abitudine collettiva, non una lezione. Costruire la awareness del phishing in ufficio significa mettere in piedi un ciclo che si ripete: simulazioni reali, misure che raccontano il comportamento, feedback immediato e un canale di segnalazione che rende ogni dipendente una sonda dell’organizzazione.
Il metodo funziona anche in uffici piccoli: la scala cambia, la struttura no. Qui segue i sei passi in ordine, con le metriche che valgono e gli errori che i programmi comuni commettono.
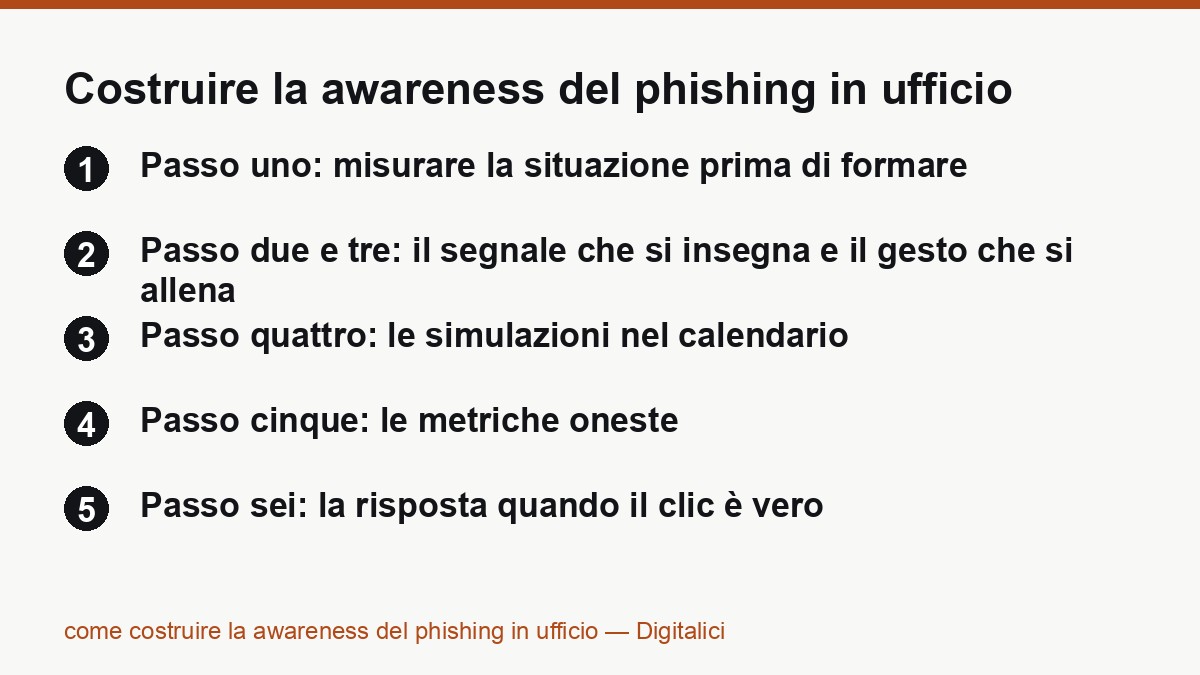
Passo uno: misurare la situazione prima di formare
Il programma comincia con una simulazione d’apertura: un messaggio di prova credibile inviato a tutti, con il conteggio di chi clicca e di chi segnala. I numeri di partenza — spesso tra il venti e il trenta per cento di clic nel primo giro — non servono a colpire nessuno: servono a dimensionare il programma e a dare la base di confronto per i mesi successivi.
La regola che il programma deve dichiarare dall’inizio: la simulazione non ha lo scopo di individuare i colpevoli. Le risposte individuali non diventano valutazioni; ciò che si misura è la percentuale d’ufficio e la sua evoluzione. I programmi che usano le simulazioni per punire producono il contrario dell’obiettivo: i dipendenti smettono di segnalare i messaggi veri per non esporsi.
Il ciclo con i messaggi veri è più frequente di quello delle simulazioni: gli uffici ricevono attacchi reali ogni settimana, e la pagina delle segnalazioni e degli approfondimenti sull’antifrode fiscale Agenzia delle Entrate · Focus phishing: Phishing, segnalazioni e approfondimenti dell'Agenzia delle Entrate mostra le campagne in corso con le loro caratteristiche — il materiale per simulazioni realistiche si prende da lì, con i contorni adattati al contesto dell’ufficio.
Passo due e tre: il segnale che si insegna e il gesto che si allena
Il segnale da insegnare non è “guarda se il logo è sbagliato”: i messaggi moderni sono ben costruiti. Il segnale universale è l’azione richiesta fuori dal canale abituale: “conferma le credenziali su questa pagina”, “approva il pagamento su questo link”, “apri l’allegato che non hai richiesto”. La regola che resiste a tutte le variazioni: prima di fare, verifica per altro canale. La telefonata al collega che avrebbe scritto, l’accesso al gestionale digitato a mano invece che dal link, il controllo con chi ha autorizzato il pagamento.
Il gesto che si allena è la segnalazione: un bottone o un indirizzo unico che ogni dipendente usa per girare il messaggio sospetto a chi lo valuta. Il canale va dichiarato in modo che si ricordi (“inoltra a questo indirizzo, non devi spiegare nulla”) e la risposta deve arrivare: chi segnala e non riceve mai riscontro smette di segnalare. Il tempo di riscontro misurato è una metrica del programma, non un dettaglio.
La segnalazione dei messaggi veri ha un destinatario pubblico: il servizio nazionale di segnalazione delle frodi informatiche Polizia Postale: Segnalare una truffa informatica alla Polizia Postale raccoglie le segnalazioni dei cittadini e delle imprese, e le campagne che colpiscono più uffici si fermano più in fretta se più destinatari segnalano. Il gesto locale si collega a quello nazionale: l’ufficio che inoltra il messaggio sospetto all’indirizzo interno e il titolare che lo gira alla piattaforma pubblica chiudono il cerchio.
Passo quattro: le simulazioni nel calendario
La cadenza utile è mensile o quindicinale, con varietà di scenari: la spedizione sospesa (chi usa corrieri), la fattura con conto modificato (chi approva pagamenti), il documento condiviso (tutti), la richiesta del dirigente fuori orario (la variante dell’urgenza). Ogni simulazione guarda due numeri: la percentuale di clic e la percentuale di segnalazioni. La coppia dice di più del singolo: un ufficio con pochi clic e poche segnalazioni è meglio di uno con zero clic perché il messaggio era troppo evidente, ma peggio di uno con dieci clic e otto segnalazioni, dove l’errore c’è ma il sistema lo intercetta.
La struttura del programma ha una versione documentata: le pagine sulle simulazioni di phishing con le metriche per i dipendenti Cybersecurity awareness: simulazioni di phishing e metriche per i dipendenti e sulle simulazioni pratiche oltre il phishing Cybersecurity Awareness: 7 Simulazioni Pratiche Oltre il Phishing descrivono scenari e contatori che si adattano a uffici di ogni dimensione.
Passo cinque: le metriche oneste
Le metriche che valgono sono quattro. Percentuale di clic: il comportamento esplicito, in calo nel tempo. Percentuale di segnalazioni: la difesa attiva, in crescita. Tempo di segnalazione: quanti minuti passano fra l’invio della simulazione e la prima segnalazione — il valore che decide il danno di un attacco reale. Tempo di riscontro: quanto la squadra interna risponde a ogni segnalazione — la metrica che tiene vivo il canale.
Le metriche che non valgono: il punteggio individuale dei dipendenti (produce nascondere, non imparare) e il tasso di completamento dei corsi (misura l’apertura del video, non il comportamento). Le pagine sul training oltre il phishing per l’azienda Cybersecurity awareness training: oltre il phishing per la tua azienda e sulle simulazioni per evitare il phishing Cybersecurity awareness training: come evitare il phishing tramite simulazioni entrano nel dettaglio di come si costruisce il ciclo di misurazione.
Passo sei: la risposta quando il clic è vero
Il programma si giudica nel momento in cui un messaggio vero è arrivato e qualcuno ha cliccato. La procedura scritta prima: chi clicca chiama subito il canale di segnalazione, senza vergogna e senza valutazioni; chi valuta chiede al collega di cambiare le credenziali del servizio toccato da un dispositivo pulito; se le credenziali furono usate, la verifica segue la sequenza nota (sessioni aperte, log del servizio, cambio del secondo fattore).
La tonalità della risposta decide il futuro del programma: chi segnala subito un errore deve essere il gesto riconosciuto come buono, perché il danno di un clic segnalato in due minuti è quasi sempre nullo, e il danno di un clic nascosto due giorni è enorme. La guida generalista alla protezione dei dipendenti dalle truffe online Guida al phishing awareness: come proteggere i dipendenti dalle truffe online e le strategie di awareness dedicate Phishing awareness: strategie per proteggere i dipendenti dalle truffe online coprono la parte di comunicazione che rende il programma accettato in ufficio.
Gli errori che i programmi comuni commettono
Il primo: il corso annuale senza simulazioni — l’effetto svanisce in settimane, e la misura lo mostra. Il secondo: le simulazioni costruite per vincere (messaggi tanto assurdi che nessuno clicca) — il numero basso di clic racconta la qualità del messaggio, non la preparazione dell’ufficio. Il terzo: la vergogna come leva — efficace nel primo mese, distruttiva nel sesto, perché spegne la segnalazione che è la difesa più economica. Il quarto: nessun riscontro alle segnalazioni — il canale si chiude da solo, e con lui la sonda più precisa dell’organizzazione.
Domande frequenti
Quanto dura il programma prima di vedere risultati?
La prima simulazione dà la base, le successive mostrano il trend: il giro tipico vede i clic scendere di metà in tre mesi e le segnalazioni salire sopra il cinquanta per cento in sei, con cadenza quindicinale. Il programma non finisce mai: la cadenza si riduce, la varietà degli scenari cresce.
Le simulazioni sono legali? Chi deve saperlo?
Le simulazioni sul conto lavoro sono una pratica di sicurezza consolidata; il quadro giusto è dichiarato: lo scopo, la cadenza, l'assenza di valutazioni individuali. Conviene che tutti lo sappiano — l'ufficio che sa di essere in ciclo di simulazione segue lo stesso comportamento che si vuole allenare, che è l'obiettivo.
Chi gestisce il programma in un ufficio piccolo?
Chi ha le chiavi dei sistemi: in un ufficio di dieci persone è il titolare o il responsabile amministrativo, con un'ora al mese di lavoro (costruire la simulazione, leggere le due metriche, rispondere alle segnalazioni). Gli strumenti gratuiti esistono; per uffici più grandi si giustifica la piattaforma dedicata, ma la struttura resta la stessa.
Cosa faccio se un dipendente segnala un messaggio che era autentico?
Si ringrazia. La segnalazione di un messaggio autentico è il segnale che il canale funziona: chi verifica risponde in pochi minuti ("era autentico, procedi") e il flusso continua. Un canale che sgrida i falsi positivi si spegne; uno che li tratta come informazioni resta acceso.
Le simulazioni valgono anche per i canali di messaggistica?
Sì, e sono la variante che si avvicina di più agli attacchi reali: i messaggi che arrivano sulla chat aziendale o personale (il collega "in urgenza", il cliente con il documento, la richiesta di codici) aggirano la posta e toccano il canale che tutti guardano subito. La simulazione sul canale di messaggistica si costruisce con lo stesso schema — un messaggio credibile, l'azione richiesta fuori dal canale, la misurazione di clic e segnalazioni — e spesso dà i numeri peggiori del ciclo, perché il telefono non invita alla verifica. Chi lo scopre con una simulazione lo scopre in una giornata; chi lo scopre con un attacco reale scopre il danno. Scrivici per un confronto sul tuo caso.

Luigi Strazzullo è docente e consulente aziendale in digital marketing oltre che divulgatore e blogger nelle materie riguardanti la tecnologia e l’innovazione digitale.
Da più di 10 anni è impegnato nelle attività di formazione e consulenza aiutando aziende nazionali ed internazionali a migliorare le loro performance grazie all’introduzione di strategie o nuove tecnologie










Comments